安信服定制化网络安全方案助力企业数据合规落地
过去一年,我们接触到大量因数据违规存储而被处罚的企业案例。某制造企业将客户图纸存放在未加密的NAS上,一次勒索软件攻击导致3万份设计文件被锁;另一家电商公司因使用境外公有云同步订单数据,触碰了数据出境合规红线。这些问题的根源,往往不在于企业不重视安全,而在于通用型存储产品无法匹配行业特有的合规要求。
数据合规落地的三个技术断点
深入分析这些案例,断点集中在三个层面:存储介质未做物理隔离、访问权限缺乏细粒度审计、备份链路存在单点故障。尤其在《数据安全法》与《个人信息保护法》双轨并行后,企业需要的不只是"能存",而是"可控地存、可审计地取"。
这正是安信服(深圳)科技有限公司:私有化数据安全存储设备、私有云存储系统、网络安全方案,为企业和家庭提供数据存储防护服务——切入的场景。我们做的不是标准品叠加安全模块,而是从存储架构底层做合规适配。
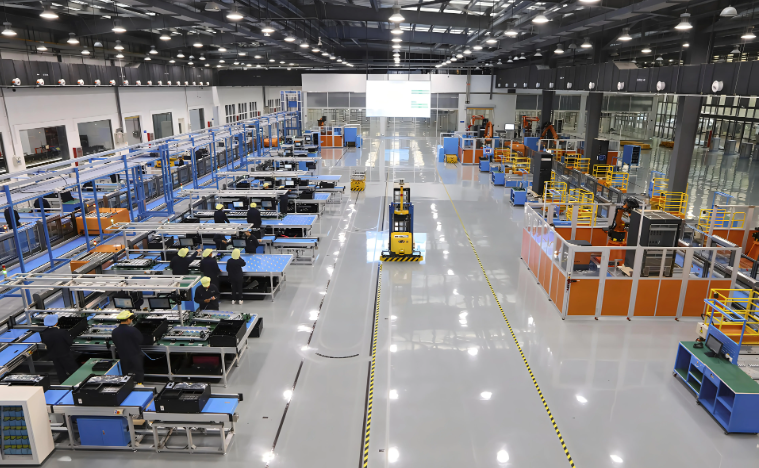
私有化部署如何解决合规确定性
以某医疗客户为例,其HIS系统产生的影像数据要求本地留存不少于30年,且任何调阅行为需留痕。我们为其部署的私有云存储系统采用双活架构,单节点故障切换时间控制在90秒内,同时内置操作日志区块链存证模块,每一次数据访问都生成不可篡改的记录。这套方案的关键差异在于:
- 数据主权归属清晰:所有数据物理存放在客户机房,不经过任何第三方节点
- 加密策略可定制:支持国密SM4与AES-256双算法并行,密钥由客户自主管理
- 审计颗粒度到文件级:谁、何时、从哪个IP、对哪个文件做了什么操作,全部可追溯
对比采用公有云对象存储的方案,私有化路径在合规举证环节的优势非常明显——监管问询时,客户能直接导出完整的访问日志和加密证明,而不是依赖云服务商出具的说明函。
定制化不是口号,是参数级的匹配
不同行业的合规要求差异极大。金融客户关注传输链路加密与双因子认证,教育客户更在意多租户隔离与内容过滤,家庭用户则需要简单到一键备份的私有化设备。安信服的网络安全方案在交付时会做一轮需求矩阵梳理,把行业监管条款拆解为具体的技术参数,再映射到存储设备的配置策略上。
建议企业在选型时,先梳理自身涉及的数据分类分级清单,明确哪些数据必须本地化、哪些操作必须留痕、留存周期多长。带着这份清单去评估存储方案,比泛泛地比较容量和价格更有意义。数据合规的落地,终究要回到存储架构是否与监管要求逐条对齐这个朴素的标准上。